Un poste affiche une note de rançon, les fichiers ont changé d’extension et les documents ne s’ouvrent plus. La première question est immédiate : les données ransomware récupérables le sont-elles vraiment? La réponse est nuancée. Certaines données peuvent être restaurées, déchiffrées ou récupérées à partir d’une copie saine. D’autres restent inaccessibles tant que la clé de chiffrement n’existe pas. Dans tous les cas, les premières heures comptent : une mauvaise manipulation peut supprimer la meilleure option de récupération.
Données ransomware récupérables : de quoi dépend la réponse?
Un rançongiciel chiffre généralement les fichiers pour empêcher leur lecture, puis réclame un paiement contre une clé de déchiffrement. Les attaques les plus graves ne s’arrêtent plus au chiffrement : elles volent aussi des données avant de bloquer les systèmes, puis menacent de les publier. Il faut donc traiter simultanément la reprise des fichiers et le risque de confidentialité.
La récupérabilité dépend d’abord de la famille de ransomware. Certaines variantes anciennes, mal programmées ou neutralisées par les chercheurs disposent d’un outil de déchiffrement. À l’inverse, un chiffrement moderne correctement appliqué ne se contourne pas par un logiciel de récupération traditionnel. Il ne suffit pas de trouver les fichiers : sans la clé, ils demeurent illisibles.
La situation dépend aussi de ce qui a été touché. Un ordinateur isolé, un serveur de fichiers, une machine virtuelle, un NAS et un environnement RAID n’offrent pas les mêmes possibilités. Une PME qui possède des sauvegardes hors ligne vérifiées peut reprendre rapidement. Une entreprise dont les partages réseau, les instantanés et les sauvegardes connectées ont été chiffrés devra mener une investigation beaucoup plus poussée.
Enfin, il faut savoir si les fichiers originaux ont été effacés après le chiffrement. Plusieurs rançongiciels se contentent de créer une version chiffrée. D’autres suppriment les copies précédentes, nettoient les volumes ou endommagent les structures du système de fichiers. C’est ici qu’une analyse du support peut parfois révéler une piste de récupération, surtout si le disque a été peu utilisé depuis l’attaque.
Les gestes d’urgence qui protègent vos chances
Déconnectez immédiatement l’appareil touché du réseau filaire, du Wi-Fi, des serveurs partagés et des disques externes. Ne reconnectez pas un support de sauvegarde pour « vérifier » s’il fonctionne : vous pourriez le contaminer à son tour. Si plusieurs postes sont concernés, isolez les systèmes suspects avant d’ouvrir des fichiers ou de vous connecter à des partages.
Ne réinstallez pas Windows, ne formatez pas le disque et ne lancez pas un nettoyage au hasard. Ces gestes peuvent écraser des traces essentielles, supprimer des versions récupérables ou compliquer l’identification du ransomware. Conservez plutôt la note de rançon, les noms de fichiers modifiés, les extensions ajoutées, les messages affichés et, si possible, une copie de quelques fichiers chiffrés. Ces éléments servent à identifier la variante et à déterminer si un déchiffreur connu existe.
Pour une organisation, l’arrêt complet d’un serveur ne doit pas être décidé automatiquement par un utilisateur. Un spécialiste en réponse à incident peut vouloir préserver des éléments actifs en mémoire ou des journaux techniques. En revanche, l’isolation réseau est urgente. Prévenez la direction TI, votre assureur cyber si vous êtes couvert et les responsables de la protection des renseignements personnels lorsque des données confidentielles sont potentiellement visées.
Ne payez pas la rançon par réflexe. Le paiement ne garantit ni la réception d’une clé, ni un déchiffrement complet, ni la destruction des données volées. Il peut toutefois être envisagé par certaines organisations après avis juridique, analyse de l’incident et évaluation très concrète des conséquences opérationnelles. Ce n’est jamais une décision technique simple, ni une solution de récupération garantie.
Les voies réelles de récupération après un chiffrement
La meilleure voie reste la restauration à partir d’une sauvegarde saine. Le mot « saine » est déterminant. Une sauvegarde accessible depuis le réseau ou synchronisée en continu a pu être chiffrée, supprimée ou contaminée avant la découverte de l’attaque. Vérifiez-la dans un environnement isolé, sur une copie, avant de réinjecter des données dans votre production.
Les copies hors ligne, les bandes, les supports déconnectés et certaines sauvegardes immuables offrent souvent la meilleure protection. Pour les services infonuagiques, les historiques de versions peuvent sauver une partie importante des fichiers, à condition que la période de conservation ne soit pas expirée et que le compte administrateur n’ait pas été compromis.
Une seconde voie est le déchiffrement officiel. Il exige l’identification exacte de la variante, pas seulement la lecture de l’extension ajoutée aux fichiers. Les cybercriminels réutilisent parfois des extensions semblables, tandis que des familles différentes adoptent des notes de rançon presque identiques. Un mauvais outil peut endommager les fichiers ou faire perdre du temps. Testez toujours une solution sur une copie des données chiffrées.
La troisième voie concerne la récupération de fichiers supprimés ou de versions antérieures. Elle est plus plausible sur un disque dur classique que sur un SSD récent, car la commande TRIM peut rendre les blocs effacés rapidement irrécupérables. Elle dépend également de l’activité après l’attaque. Chaque démarrage, installation, téléchargement ou copie peut réécrire les secteurs où se trouvaient les données originales.
Dans les cas complexes, notamment sur un serveur RAID, le défi ne se limite pas au ransomware. Une grappe peut avoir des disques défaillants, une configuration RAID inconnue, des métadonnées altérées ou des volumes virtuels endommagés. Il faut alors reconstruire l’architecture logique sans écrire sur les disques sources. Une manipulation hâtive du contrôleur RAID ou une reconstruction lancée au mauvais moment peut détruire des données encore présentes.
Ce qu’un laboratoire peut et ne peut pas faire
La récupération de données n’est pas une promesse de casser un chiffrement cryptographique moderne. Aucun laboratoire sérieux ne doit vous laisser croire qu’il peut « déverrouiller » n’importe quel ransomware sans clé. Lorsque le chiffrement est complet et bien exécuté, la priorité devient la recherche de copies saines, de données non chiffrées, de versions supprimées ou de supports ayant subi une panne parallèle.
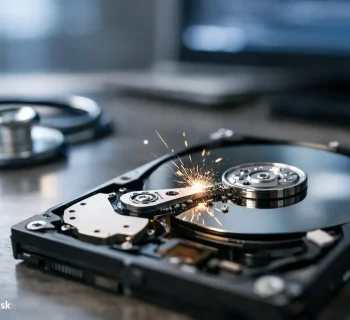
En revanche, un laboratoire spécialisé peut intervenir lorsqu’un disque dur, un NAS ou un ensemble RAID ne démarre plus, présente une panne électronique, mécanique ou logique, ou contient des fichiers originaux supprimés durant l’attaque. L’objectif est alors de stabiliser le support, d’en faire une image de travail et d’examiner les zones de données sans aggraver son état.
Cette distinction est cruciale. Si votre disque fait des clics, n’est plus reconnu ou a subi une surtension pendant l’incident, ne le forcez pas à redémarrer. Le ransomware n’explique peut-être pas tout : un problème matériel peut avoir compromis la sauvegarde ou le système source. Dans ce type de cas, une intervention en salle blanche peut être nécessaire pour préserver ce qui reste lisible.
Chez Chronodisk, le diagnostic sert précisément à séparer le chiffrement impossible à contourner d’un problème de support ou d’une suppression pour lesquels une récupération est encore envisageable. Cette transparence évite de payer pour de faux espoirs et oriente les efforts vers les données réellement sauvables.
Comment éviter que la prochaine attaque devienne une perte définitive
La règle la plus utile reste celle de plusieurs copies, sur des supports distincts, dont au moins une sauvegarde isolée ou immuable. Mais une sauvegarde non testée est une hypothèse, pas un plan de reprise. Restaurez périodiquement quelques fichiers, puis un système complet, afin de mesurer le délai réel de remise en service.
Protégez aussi les comptes qui administrent les sauvegardes. Des identifiants administrateurs réutilisés, l’absence d’authentification multifacteur et des permissions trop larges permettent souvent aux attaquants de chiffrer les copies de sécurité avant même de déclencher la rançon. Segmentez les accès, limitez les privilèges et surveillez les suppressions massives ou les connexions inhabituelles.
Pour un particulier, le principe est plus simple mais tout aussi essentiel : gardez une copie de vos photos, documents et projets sur un support débranché après la sauvegarde. Pour une entreprise, documentez qui décide de l’isolation, de la communication et de la restauration. Sous pression, un plan court et clair vaut mieux qu’une procédure de cinquante pages que personne ne connaît.
Face à un ransomware, ne cherchez pas une solution miracle dans l’urgence. Préservez le support, isolez l’incident et faites examiner les options dans le bon ordre. C’est souvent cette discipline, plus que n’importe quel logiciel, qui décide si vos fichiers auront une seconde chance.